« Voici la facture », « Les photos du mariage », « Invitation.apk », « Liste des admis.pdf »… Les fichiers piégés arrivent rarement avec une tête de virus. Ils arrivent par WhatsApp, par e-mail ou par Telegram, souvent depuis le compte d’un proche qui s’est lui-même fait pirater.
Un seul clic peut suffire pour voler vos mots de passe, prendre le contrôle de votre WhatsApp ou vider un compte Mobile Money. Voici les signes qui doivent vous arrêter, comment vérifier un fichier, et quoi faire si vous l’avez déjà ouvert.
Ce qu’un fichier piégé peut faire
- voler vos mots de passe enregistrés dans le navigateur, et les codes reçus par SMS ;
- prendre le contrôle de votre WhatsApp pour envoyer le même piège à tous vos contacts ;
- espionner votre écran et votre clavier, y compris quand vous vous connectez à votre banque ;
- chiffrer vos fichiers et vous demander une rançon pour les récupérer.
La plupart de ces programmes ne se voient pas : le téléphone ou l’ordinateur continue de fonctionner normalement.
Les signes qui doivent vous arrêter
1. L’extension du fichier. C’est le signe le plus fiable. Un document, une photo ou une vidéo n’est jamais un programme. Méfiance absolue devant :
- .apk sur un téléphone Android : c’est une application, pas un document. Une « Invitation.apk » ou une « Photos.apk » est un piège ;
- .exe, .scr, .bat, .cmd, .msi, .vbs, .js sur un ordinateur : ce sont des programmes ou des scripts ;
- une double extension comme « Facture.pdf.exe » : seule la dernière compte, et c’est un programme ;
- un .zip ou .rar protégé par un mot de passe donné dans le message : c’est fait pour échapper à l’analyse de l’antivirus.
2. Le message lui-même. Urgence (« à ouvrir avant ce soir »), curiosité (« regarde ce qu’on dit sur toi »), argent (« votre remboursement », « vous avez gagné ») : ce sont les leviers classiques.
3. L’expéditeur. Un numéro inconnu, bien sûr. Mais aussi un proche qui vous écrit d’une façon inhabituelle, à une heure inhabituelle : son compte a peut-être été piraté.
4. Un document Office qui demande « Activer le contenu ». Un Word ou un Excel reçu qui vous demande d’activer les macros pour « afficher le document » : refermez-le.
⚠️ Sur Android, n’autorisez jamais l’installation d’applications « de sources inconnues » pour ouvrir un fichier reçu. Si le téléphone vous le demande, c’est que le fichier est une application.
Comment vérifier un fichier
- Demandez à l’expéditeur, par un autre moyen : appelez-le. « Tu m’as bien envoyé un fichier ? » suffit souvent à déjouer le piège.
- Affichez les extensions sur votre ordinateur : dans l’Explorateur, menu « Affichage », cochez « Extensions de noms de fichiers ».
- Faites-le analyser par votre antivirus avant de l’ouvrir (clic droit sur le fichier, puis « Analyser »). Le site VirusTotal analyse aussi un fichier avec des dizaines d’antivirus, mais n’y envoyez jamais un document confidentiel : les fichiers envoyés peuvent être consultés par d’autres.
Ce que fait un bon antivirus
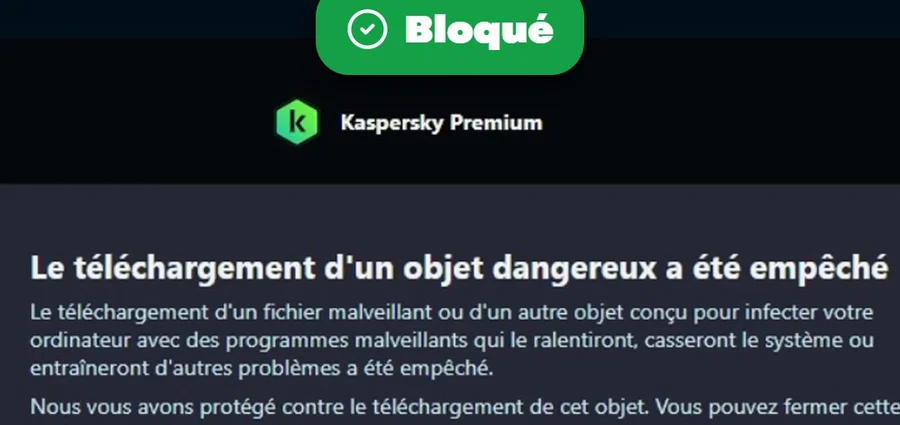
Le meilleur moment pour arrêter un fichier piégé, c’est avant qu’il n’arrive sur l’appareil. Un antivirus à jour analyse les téléchargements au moment où ils se font et bloque ceux qui sont dangereux. Dans ce test, Kaspersky a bloqué deux fichiers de test conçus pour imiter un virus, avant même qu’ils n’atteignent l’ordinateur :
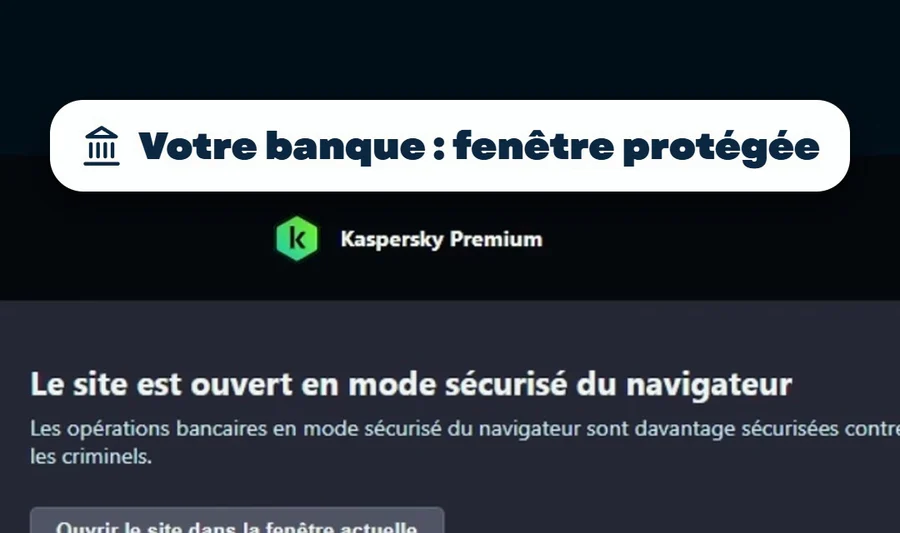
Pour la banque en ligne, Kaspersky ouvre aussi le site dans une fenêtre protégée, où un logiciel espion ne peut pas lire ce que vous tapez.
Vous l’avez déjà ouvert : que faire
- Coupez internet (Wi-Fi et données mobiles) pour empêcher le programme d’envoyer vos informations.
- Lancez une analyse complète avec un antivirus à jour. Sur Android, supprimez toute application inconnue et retirez-lui les droits d’« Accessibilité » dans les paramètres.
- Changez vos mots de passe depuis un autre appareil : e-mail, réseaux sociaux, banque, Mobile Money.
- Activez la vérification en deux étapes de WhatsApp (Paramètres, Compte, Vérification en deux étapes) pour qu’on ne puisse pas réinstaller votre compte ailleurs.
- Prévenez vos contacts de ne pas ouvrir les fichiers envoyés depuis votre compte.
💬 Vous pensez avoir ouvert un fichier piégé ? Écrivez-nous sur WhatsApp depuis un autre téléphone si possible, on vous indique les premières étapes.
Protéger aussi votre téléphone
Sur un téléphone Android, les applications piégées (.apk) sont la menace numéro un. Une formule Kaspersky à plusieurs appareils protège à la fois l’ordinateur et les téléphones de la maison, avec l’analyse des téléchargements, le VPN pour les Wi-Fi publics et la surveillance des fuites de données. Chez Presellia, on la propose en licence officielle d’un an, payable en Mobile Money. Voyez aussi notre article Vos données ont-elles fuité ?
Questions fréquentes
Comment savoir si un fichier reçu sur WhatsApp est dangereux ?
Regardez son extension : une photo ou un document n’est jamais en .apk, .exe, .scr, .vbs ou .js. Méfiez-vous aussi des doubles extensions (« Facture.pdf.exe ») et des archives protégées par un mot de passe. En cas de doute, appelez l’expéditeur avant d’ouvrir.
Ouvrir une photo sur WhatsApp peut-il infecter mon téléphone ?
Une vraie photo (.jpg, .png) affichée dans WhatsApp est sans danger dans l’immense majorité des cas. Le danger vient des fichiers qui sont en réalité des applications ou des programmes, et des liens vers de faux sites.
Qu’est-ce qu’un fichier .apk ?
C’est le format des applications Android. Un fichier .apk reçu par message installe une application sur votre téléphone : n’en ouvrez jamais un qui se présente comme une invitation, une photo ou un document.
J’ai ouvert un fichier piégé, que faire en premier ?
Coupez internet, lancez une analyse complète avec un antivirus, puis changez vos mots de passe depuis un autre appareil et activez la vérification en deux étapes de WhatsApp.
Besoin d'aide ?Une étape ne se passe pas comme prévu ? Écrivez-nous, l'équipe Presellia vous répond et vous guide jusqu'au bout.